BY PUNGGAWA CYBERSECURITY MEDIA CENTER
Purple Teaming seringkali disalahpahami sebagai praktik keterbukaan sejak awal. Banyak tim keamanan percaya bahwa semakin awal dan detail Red Team menjelaskan terkait rencana serangannya, hasil kolaborasinya akan semakin bagus. Padahal kenyataannya, transparansi yang terlalu dini justru dapat merusak realisme ancaman dan membuat hasil evaluasi menjadi tidak valid.
Sebuah kasus nyata pernah terjadi pada salah satu institusi keuangan besar. Demi terlihat kolaboratif saat rapat pembuka (kick-off), tim penyerang (Red Team) memaparkan seluruh rencana secara terbuka, mulai dari target spesifik, jadwal serangan, hingga jenis payload yang akan dipakai.
Hasilnya pun sudah bisa ditebak: tim bertahan (Blue Team/SOC) langsung membuat aturan deteksi (detection rules) khusus untuk memblokir simulated ransomware tersebut. Pada akhirnya, laporan evaluasi keluar dengan nilai yang memuaskan, hingga manajemen dapat menyimpulkan bahwa kinerja SOC mereka sudah matang.
Namun, beberapa bulan kemudian, varian ransomware asli dari jenis yang sama berhasil menembus sistem produksi tanpa terdeteksi sama sekali. Tim keamanan ternyata cenderung fokus pada skenario yang bisa ditebak, bukan mengasah kemampuan deteksi yang adaptif. Inilah bahaya nyata dari sebuah “simulasi yang terlalu nyaman.”
1. Membagi Transparansi: 3 Fase Purple Teaming
Keputusan soal transparansi Red Team bukan sekadar pilihan mutlak “Ya” atau “Tidak”. Kuncinya ada pada penentuan apa saja yang perlu dibuka dan kapan waktu yang tepat. Dalam mewujudkan simulasi yang tetap realistis tanpa mengorbankan stabilitas operasional, transparansi dibagi ke dalam tiga fase:
Fase 1: Perencanaan & Cakupan (Transparansi Strategis)
Di tahap awal, keterbukaan adalah hal yang wajib. Red Team, Blue Team, dan jajaran manajemen harus duduk bersama untuk menentukan Rules of Engagement (RoE) serta batasan sistem, misalnya dengan mengacu pada standar NIST SP 800-115. Keterbukaan di fase ini penting untuk mencegah timbulnya gangguan operasional dan menyamakan persepsi.
Fase 2: Eksekusi Simulasi (Kerahasiaan Taktis)
Saat simulasi mulai berjalan, detail taktis seperti tools yang dipakai, payload khusus, hingga jalur serangan wajib dirahasiakan. Blue Team harus murni mengandalkan telemetri real-time, konfigurasi yang ada, dan naluri operasional mereka. Jika tim bertahan sudah tahu urutan kejadiannya dari awal, latihan ini hanya akan menjadi “teater keamanan” (security theater), bukan uji deteksi yang sebenarnya.
Fase 3: Evaluasi & Optimalisasi (Transparansi Operasional Total)
Keterbukaan penuh baru dilakukan setelah masa eksekusi selesai. Di sinilah kolaborasi purple yang sesungguhnya terjadi. Red Team membeberkan seluruh jejak serangan yang dipetakan ke kerangka kerja MITRE ATT&CK, sementara Blue Team membedah log SIEM untuk menganalisis mengapa suatu peringatan (alert) muncul atau justru lolos. Kolaborasi sejati dilakukan saat evaluasi perbaikan, bukan di tengah-tengah serangan.
2. Studi Kasus Enterprise: Kepatuhan Formalitas vs Ketahanan Adaptif
Model transparansi bertahap ini mengubah cara sektor-sektor strategis menguji kesiapan sistem pertahanan mereka:
Sektor Perbankan Digital: Menguji Penyalahgunaan Akses Khusus (Privileged Access)
- Pendekatan yang Salah (Terlalu Transparan): Membocorkan jadwal serangan dan target Domain Controller sejak awal. Blue Team langsung memblokir serangan dengan mudah, menghasilkan laporan yang terlihat sempurna, padahal sebenarnya menutupi celah sistemik.
- Pendekatan Bertahap (Phased Transparency): Blue Team hanya diberi tahu tujuan strategisnya saja. Saat simulasi dilakukan, Blue Team ternyata gagal mendeteksi tahap awal eskalasi hak akses. Namun, saat evaluasi, ditemukan fakta penting: log server cabang ternyata belum terhubung secara real-time ke SIEM pusat karena ada kesalahan konfigurasi. Menemukan celah operasional seperti ini jauh lebih berharga dibandingkan merasa aman dengan hasil yang semu.
Manufaktur & Rantai Pasok: Simulasi Ransomware pada Sistem ERP
Saat mensimulasikan ransomware di jaringan rantai pasok yang terhubung ke Operational Technology (OT), aturan strategis harus dibuat ketat demi melindungi jalur produksi fisik. Namun, jalur masuk awal (initial access), seperti serangan masuk lewat spear-phishing atau celah VPN, tetap harus dirahasiakan. Hal ini memaksa tim bertahan untuk memperkuat semua potensi pintu masuk dan aktif memantau ancaman (threat hunting) di seluruh jaringan.
3. Model “Suhu” Transparansi dalam Purple Teaming
Untuk mengubah pola pikir yang sekadar berfokus pada audit menjadi ketahanan siber yang sesungguhnya, pengelolaan transparansi bisa dianalogikan sebagai berikut:
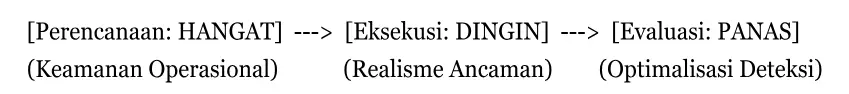
- Hangat saat perencanaan: Komunikasi dibuka lebar untuk menjaga stabilitas operasional dan menentukan batasan keamanan yang jelas.
- Dingin saat eksekusi: Kerahasiaan taktis dijaga ketat agar simulasi tetap terasa nyata dan menguji kesiapan tim bertahan yang sebenarnya.
- Panas saat Evaluasi: Diskusi dilakukan secara terbuka dan mendalam untuk membedah penyebab gagalnya deteksi, mengoptimalkan aturan korelasi SIEM, serta memperkuat pertahanan sistem.
Membangun Ketahanan Siber Komprehensif Bersama Punggawa Cybersecurity
Menjalankan simulasi yang seimbang antara keamanan operasional dan realisme teknis membutuhkan mitra keamanan siber yang profesional dan terpercaya. Punggawa Cybersecurity hadir membantu enterprise dalam memperkuat postur pertahanan digital melalui ekosistem Punggawa Cyber Resilience Framework.
Punggawa menyediakan simulasi serangan terukur melalui Adversarial Simulation (Penetration Testing, Red Teaming, Social Engineering), pengawasan proaktif 24/7 lewat CSOC Operations, serta peningkatan kapabilitas tim internal melalui Punggawa Academy. Layanan Punggawa memastikan organisasi Anda tidak hanya sekadar lulus audit formalitas, tetapi juga memiliki ketahanan adaptif yang siap menghadapi ancaman nyata di lapangan.
Frequently Asked Questions (FAQ)
Apa bahaya utama dari transparansi total saat Red Team menjalankan simulasi?
Transparansi taktis yang terlalu dini merusak realisme ancaman dan memicu tim bertahan hanya membuat aturan deteksi khusus untuk satu skenario itu saja. Hal ini menciptakan rasa aman palsu (false sense of security)—sistem terlihat kuat di dalam simulasi, padahal rentan terhadap serangan asli yang tidak diumumkan.
Bagaimana cara mengelola transparansi dalam siklus Purple Teaming?
Transparansi dibuat strategis di tahap awal (agar bisnis tetap berjalan aman), dirahasiakan secara taktis selama eksekusi serangan (untuk menguji respons tim SOC), dan terbuka penuh saat sesi evaluasi pasca-serangan.
Apa peran kerangka kerja MITRE ATT&CK dalam evaluasi Purple Team?
Saat sesi evaluasi, Red Team memetakan seluruh teknik dan langkah serangan yang berhasil dilakukan ke kerangka kerja MITRE ATT&CK. Blue Team kemudian memeriksa log SIEM berdasarkan teknik tersebut untuk menemukan area yang belum terpantau (blind spots) dan memperbaiki aturan deteksi.
Mengapa jalur masuk awal (initial access) harus dirahasiakan dalam simulasi ransomware?
Merasahasiakan pintu masuk awal memaksa tim bertahan untuk memantau seluruh area yang rawan diserang (attack surface) dan mengasah kemampuan threat hunting secara real-time, bukannya hanya menjaga satu titik yang sudah dibocorkan.
Bagaimana Punggawa Cybersecurity membantu organisasi menerapkan Purple Teaming yang efektif?
Punggawa Cybersecurity menyediakan pendekatan keamanan siber yang komprehensif melalui kombinasi Adversarial Simulation (Red Teaming & VAPT) dan layanan 24/7 Managed CSOC Operations. Punggawa membantu enterprise merancang kerangka simulasi yang realistis, memetakan celah keamanan berbasis standar internasional (NIST, ISO 27001, UU PDP No. 27/2022), serta melatih SDM internal melalui Punggawa Academy.