BY PUNGGAWA CYBERSECURITY MEDIA CENTER
Isu keamanan siber pada infrastruktur kritikal kembali muncul setelah terungkapnya insiden peretasan yang menargetkan sistem Automatic Tank Gauge (ATG) atau alat pemantau tangki BBM di stasiun pengisian bahan bakar (SPBU), Amerika Serikat. Insiden ini menegaskan kembali kerentanan serius pada teknologi operasional (OT) yang menopang fasilitas energi, sekaligus menunjukkan bagaimana ketegangan geopolitik — dalam kasus ini melibatkan aktor yang terafiliasi dengan Iran — kini merambah ke infrastruktur fisik yang selama ini dianggap “terlalu kecil” untuk menjadi target serangan siber berskala negara.
1. Apa itu alat pemantau tangki BBM dan mengapa ribuan unitnya terbuka untuk publik?
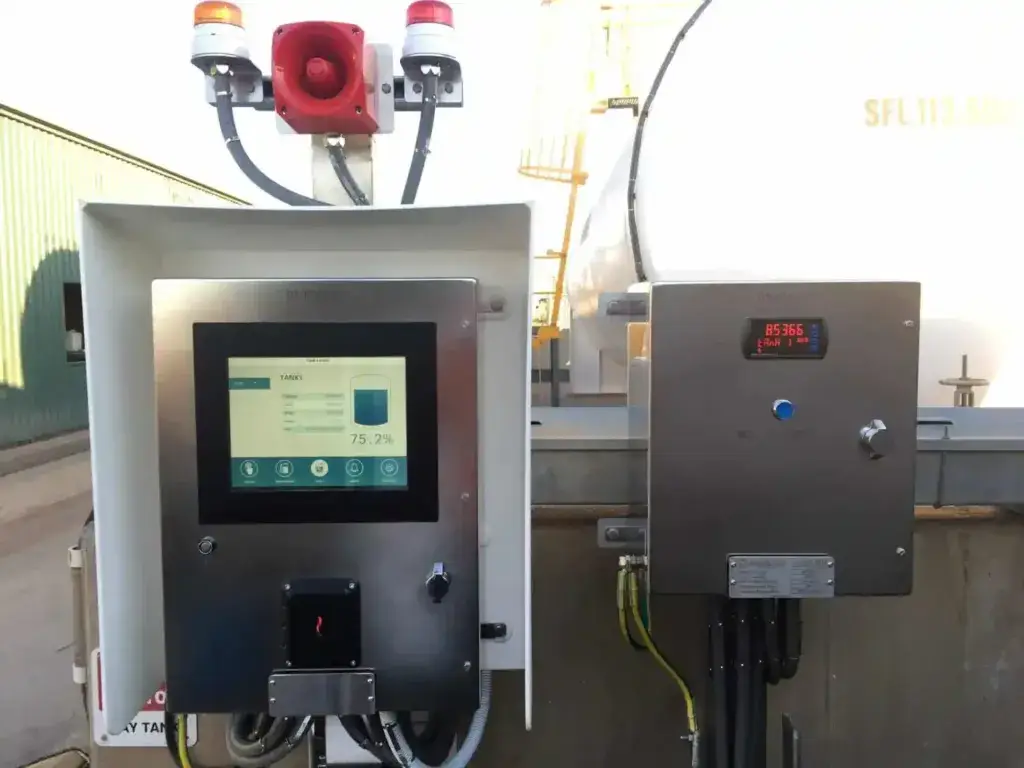
Automatic Tank Gauge (ATG) adalah perangkat elektronik yang memantau ketinggian cairan, volume, suhu, dan antarmuka air di dalam tangki penyimpanan bahan bakar. Perangkat ini menjadi kunci operasional SPBU dan depot bahan bakar untuk memastikan kondisi stok secara real-time tanpa harus mengecek secara manual.
Namun, berdasarkan laporan Censys, ribuan sistem ATG di seluruh dunia masih dapat diakses secara langsung melalui internet publik, tanpa firewall, tanpa segmentasi jaringan, dan dalam banyak kasus tanpa mekanisme login sama sekali. Artinya, siapa saja bisa mengakses, bahkan mengubah, data operasional SPBU tersebut dari jarak jauh.
2. Bagaimana penyerang bisa masuk ke sistem ATG?
Insiden ini lebih mengkhawatirkan karena metodenya tidak rumit secara teknis. Celah keamanan ini bukan hasil teknik peretasan yang rumit, melainkan akumulasi dari kelalaian konfigurasi dasar, seperti:
- Eksposur jaringan OT: Perangkat terhubung langsung ke internet publik dan dapat ditemukan dengan mudah menggunakan tools pemindaian umum seperti Shodan atau Censys.
- Kredensial lemah atau default: Banyak operator tidak pernah mengganti username dan password bawaan pabrik yang mudah ditebak atau sudah tersedia di dokumentasi publik vendor.
- Tidak ada mekanisme otentikasi: Sebagian sistem tidak memiliki pengecekan kredensial sama sekali, sehingga akses bisa dilakukan tanpa proses login apa pun.
Kombinasi tiga faktor ini membuat proses eksploitasi relatif sederhana bagi pelaku yang paham cara memindai perangkat OT yang terekspos.
3. Apa risiko operasional jika data ATG dimanipulasi?
Manipulasi terhadap sistem pemantauan tangki bahan bakar bisa berdampak langsung pada dunia nyata. Jika pembacaan tangki berhasil dimanipulasi, operator berpotensi salah mengisi tangki secara berlebihan (overfill), gagal mendeteksi kebocoran yang sedang berlangsung, atau salah mengelola tekanan dan sistem distribusi bahan bakar.
Menurut laporan Censys, dampak nyata yang sudah terkonfirmasi terjadi di sejumlah SPBU Amerika Serikat, berupa manipulasi tampilan data operasional, ketika peretas bisa membuat operator melihat informasi yang salah soal kondisi tangki. Dari sinilah risiko lanjutan muncul: potensi bahaya keselamatan fisik seperti kebocoran yang tidak terdeteksi hingga gangguan rantai pasok BBM, bisa terjadi kapan saja apabila celah ini tidak segera dimitigasi.
4. Apakah risiko ini juga relevan untuk Indonesia?
Meski insiden yang terungkap sejauh ini terpusat di Amerika Serikat, pola kerentanannya bersifat universal, bukan spesifik pada satu negara. Umumnya, peretas tidak memilih target berdasarkan negara, melainkan memindai internet secara otomatis untuk menemukan perangkat OT apa pun yang terbuka dan tidak terlindungi.
Jaringan SPBU di Indonesia juga telah mengadopsi teknologi pemantauan tangki otomatis untuk efisiensi operasional. Hal ini menunjukkan bahwa secara prinsip, eksposur yang sama bisa terjadi di mana saja jika konfigurasi jaringan OT-nya tidak diamankan dengan benar, terlepas dari apakah fasilitas tersebut sedang menjadi target geopolitik tertentu atau tidak.
5. Langkah mitigasi bagi sektor energi dan minyak
Ancaman pada sistem ATG menjadi peringatan global bagi sektor energi dan infrastruktur kritikal lainnya. Beberapa langkah mitigasi mendasar yang direkomendasikan:
- Isolasi jaringan OT dari internet publik: Akses jarak jauh, jika diperlukan, wajib melalui VPN korporat dengan otentikasi berlapis (MFA). Langkah ini bisa divalidasi lewat ICS/SCADA Security Assessment untuk memastikan tidak ada celah akses yang terlewat.
- Hapus dan ganti seluruh kredensial bawaan (default): Langkah ini termasuk menonaktifkan protokol jaringan yang tidak terpakai, sebagai bagian dari audit konfigurasi dasar yang sering diabaikan.
- Terapkan pemantauan jaringan OT secara berkelanjutan: Deteksi aktivitas pemindaian atau perubahan konfigurasi yang tidak sah secara real-time.
Bagaimana Punggawa Cybersecurity Membantu Mengamankan Infrastruktur OT/ICS
Mengidentifikasi eksposur pada sistem OT seperti ATG sebelum dieksploitasi oleh pihak luar membutuhkan pendekatan yang berbeda dari audit keamanan IT konvensional. Melalui layanan ICS/SCADA Security Assessment, Punggawa Cybersecurity melakukan pengujian keamanan khusus pada sistem kontrol industri dan teknologi operasional di lingkungan infrastruktur kritikal, mulai dari pemetaan aset yang terekspos ke internet, pengujian kredensial dan segmentasi jaringan, nyata yang selaras dengan kerangka kerja MITRE ATT&CK.
Adapun layanan pendukung lainnya, yakni CSOC 24/7 untuk pemantauan ancaman berkelanjutan. Kami membantu operator fasilitas energi dan infrastruktur kritikal lainnya menutup celah keamanan sebelum menjadi insiden nyata.
Kesimpulan
Insiden peretasan sistem ATG ini membuktikan bahwa sektor energi bisa menjadi sasaran peretas. Operator di Amerika Serikat maupun Indonesia perlu segera mengaudit eksposur jaringan OT mereka, mengganti kredensial bawaan, dan menerapkan standar keamanan berlapis guna mencegah eksploitasi serupa di masa depan.
FAQ (Frequently Asked Questions)
Apa fokus utama dari laporan terkait peretasan sistem ATG?
Laporan ini menyoroti eksploitasi sistem Automatic Tank Gauge yang terekspos ke internet publik, serta risiko besar yang muncul dari kerentanan perangkat OT pada infrastruktur energi kritikal, dalam konteks dinamika ancaman siber global.
Apa fungsi utama dari sistem ATG di SPBU?
Sistem ATG adalah perangkat elektronik yang berfungsi memantau ketinggian cairan, volume, suhu, dan antarmuka air di dalam tangki penyimpanan bahan bakar secara terus-menerus, tanpa perlu pengecekan manual.
Bagaimana penyerang dapat mengakses sistem ATG?
Penyerang dapat masuk karena perangkat OT terhubung langsung ke internet publik, menggunakan kredensial yang lemah atau masih default, dan dalam beberapa kasus tanpa mekanisme otentikasi sama sekali.
Apa risiko operasional dari manipulasi pembacaan tangki bahan bakar?
Manipulasi data dapat menyebabkan operator salah mengisi tangki secara berlebihan (overfill), gagal mendeteksi kebocoran, atau salah mengelola distribusi bahan bakar — yang berpotensi menimbulkan risiko keselamatan fisik jika tidak segera dimitigasi.
Bagaimana Punggawa Cybersecurity dapat membantu mengamankan sistem OT/ICS perusahaan saya?
Melalui layanan ICS/SCADA Security Assessment, tim Punggawa Cybersecurity melakukan pemetaan eksposur jaringan OT, pengujian kredensial dan segmentasi, hingga simulasi serangan nyata untuk mengidentifikasi celah keamanan sebelum dieksploitasi pihak luar — didukung layanan CSOC 24/7 untuk pemantauan ancaman berkelanjutan.