BY PUNGGAWA CYBERSECURITY MEDIA CENTER
Kelompok pemeras siber Clop (Cl0p) mengklaim telah mencuri sekitar 89 GB data Shell. Isinya diklaim berupa gambar teknis, laporan pengujian fasilitas, foto fasilitas, dan rencana proyek. Clop memasukkan Shell ke dalam daftar korban kampanye yang memanfaatkan celah kritis CVE-2026-12569 pada PTC Windchill dan FlexPLM, yaitu platform Product Lifecycle Management (PLM). PTC sebagai vendor mulai merilis patch pada 17-18 Juni 2026. Shell sendiri belum menyebut celah tersebut sebagai penyebab insidennya.
Shell sekarang sedang mengonfirmasi dan menyelidiki insiden masuknya pihak tak berwenang ke layanan cloud milik vendor. Layanan itu dipakai untuk operasi non-kritis, bukan operasi inti. Setelah itu, akses sudah ditutup dan menurut Shell, operasi berjalan normal.
Fakta 1: Apa yang sebenarnya diklaim Clop terhadap Shell?
Pada pertengahan Agustus 2026, Clop mencantumkan Shell di situs kebocoran data mereka di dark web. Clop mengklaim memiliki sekitar 89 GB data yang diklaim meliputi gambar teknik (engineering drawings), hasil pemindaian laporan pengujian fasilitas, foto fasilitas, dan rencana proyek.
Shell bukan satu-satunya nama yang tercantum dalam daftar tersebut. Menurut BleepingComputer, Clop mencatumkan sekitar 43 korban baru dalam gelombang ini, termasuk General Electric dan Philips. Sementara itu, Reuters menulis klaim Clop mencakup hampir 50 perusahaan. Menurut pernyataan Philips yang dikutip Reuters, perusahaan telah mengidentifikasi dan menahan upaya penyusupan pada satu server enterprise yang berkaitan dengan data internal.
Fakta 2: Kronologi Singkat
| Waktu (2026) | Peristiwa |
|---|---|
| 17-18 Juni | PTC merilis langkah remediasi pada 17 Juni dan patch untuk beberapa versi Windchill mulai 18 Juni. PTC juga menerbitkan indikator kompromi (Indicators of Compromise/IOC), yaitu daftar jejak digital seperti file web shell mencurigakan, agar pelanggan bisa memeriksa apakah sistemnya sudah pernah disusupi. |
| 25 Juni | PTC memperingatkan adanya peningkatan aktivitas ancaman (heightened threat activity) dan mendesak pelanggan segera memasang patch. Pada hari yang sama, CISA memasukkan celah ini ke katalag Known Exploited Vulnerabilities (KEV) berdasarkan bukti eksploitasi aktif. |
| 22 – 23 Juli | ReliaQuest melaporkan eksploitasi aktif dengan web shell JSP untuk mencuri data produk. Pelakunya belum dikonfirmasi saat itu, tetapi pola serangannya mirip kampanye Clop sebelumnya (BleepingComputer). |
| 12 Agustus | Nama-nama korban mulai muncul di situs kebocoran data Clop, menurut Securinox. |
| 13 – 14 Agustus | Reuters dan BleepingComputer melaporkan klaim Clop atas Shell, Philips, GE, dan puluhan korban lain. Shell menyatakan sedang menyelidiki. |
Faktar 3: Mengapa software PLM menjadi target menarik?
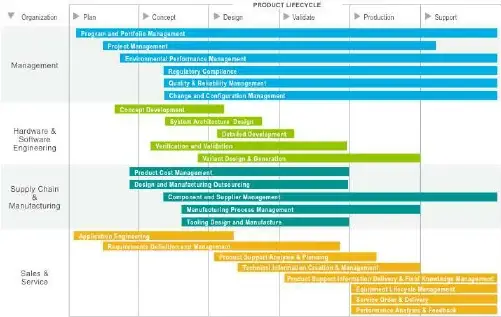
Windchill adalah platform PLM milik PTC untuk industri manufuktur dan rekayasa. FlexPLM dipakai di industri ritel, alas kaki, apparel, dan barang konsumsi (Help Net Security). Keduanya berfungsi sebagai “gudang pusat” data produk, seperti gambar teknik, file CAD, database, backup, dan dokumen proyek. Korban terkonfirmasi dalam kampanye ini ada di sektor manufaktur, otomotif, kedirgantaraan, dan ritel/apparel (Ransom-ISAC).
Menurut laporan, celah CVE-2026-12569 memungkinkan penyerang menjalankan kode dari jauh tanpa login. ReliaQuest menemukan penyerang memasang web shell JSP untuk menjalankan perintah dan mengambil data produk. Clop dikenal mengincar celah yang belum ditambal pada perangkat lunak yang banyak dipakai, lalu menekan korban dengan ancaman membocorkan data (ISMG). Dalam kampanye ini, korban dilaporkan menerima email pemerasan sejak sekitar 20 Juli.
Fakta 4: Respons Shell, yang sudah dikonfirmasi dan yang belum
Pernyataan Shell (17 Agustus 2026):
- Shell menyelidiki insiden akses tidak sah ke layanan TI berbasis cloud yang dikelola pihak ketiga untuk operasi non-kritis.
- Akses sudah diblokir dan platform dilokalisasi. Menurut Shell, tidak ada dampak operasional.
- Sejauh ini belum ada bukti data pribadi sensitif terekspos.
- Shell terus bekerja dengan tim keamanan dan pakar eksternal.
Belum terkonfirmasi:
- Keaslian data 89 GB. Clop belum merilis sampel, dan Reuters tidak dapat memverifikasi klaimnya (Securonix).
- Kaitan insiden Shell dengan celah Windchill. Shell tidak menyebut Windchill, dan Clop belum menjelaskan cara masuk ke gelombang korban terbaru.
- Luas dampak terhadap data teknis dan proyek.
Karena itu, klaim kelompok pemeras sebaiknya diperlakukan sebagai klaim sampai ada verifikasi independen.
Fakta 5: Pelajaran praktis, 6 langkah yang bisa dilakukan sekarang
Dari kasus ini, ada enam langkah yang bisa langsung diterapkan:
- Petakan aset pihak ketiga. Daftar semua platform eksternal yang menyimpan data penting Anda, termasuk PLM, kolaborasi vendor, dan layanan cloud.
- Percepat manajemen patch untuk sistem yang terpapar internet, terutama celah yang masuk katalog KEV CISA.
- Cari tanda kompromi (compromise assessment) setelah patch dipasang. Patch menutup celah, tetapi tidak menghapus web shell yang sudah tertanam.
- Terapkan segmentasi dan prinsip least privilege agar akses ke data teknik dan proyek tidak terbuka luas.
- Pantau 24/7 untuk mendeteksi aktivitas ganjil dan eksfiltrasi data sedini mungkin.
- Latih alur krisis. Siapkan rencana respons insiden dan komunikasi, lalu uji lewat simulasi.
Bagaimana Punggawa Cybersecurity Membantu Perusahaan Anda Menghadapi Risiko ini?
Kasus seperti ini menunjukkan bahwa satu alat saja tidak cukup untuk melindungi organisasi. Diperlukan pandangan menyeluruh, dari strategi sampai operasi harian. Punggawa Cybersecurity menyediakan empat pilar layanan terintegrasi: Consulting & Advisory, Security Infrastructure, Offensive Security, dan CSOC 24/7 Managed Security.
Untuk risiko rantai pasok dan celah perangkat lunak, kami membantu lewat Vulnerability Assessment & Penetration Testing (VAPT), Threat & Vulnerability Management, pemantauan CSOC 24/7, serta Incident Response & Retainer oleh tim CSIRT untuk penahanan insiden dan analisis forensik. Pelajari layanan kami di punggawa.com.
Kesimpulan
Klaim Clop terhadap Shell mengingatkan bahwa satu celah pada perangkat lunak pihak ketiga bisa berdampak pada banyak perusahaan sekaligus. Ada empat hal yang bisa diambil:
- Tambal celah dengan cepat.
- Periksa kemungkinan kompromi.
- Awasi vendor dan platform eksternal.
- Jangan menelan klaim pemeras mentah-mentah sebelum ada verifikasi.
Perusahaan dengan deteksi dan respons insiden yang siap akan lebih mudah memisahkan spekulasi dari risiko nyata.
FAQ (Frequently Asked Questions)
1. Apa yang diklaim Clop terhadap Shell?
Clop mengklaim mencuri sekitar 89 GB data, berupa gambar teknik, laporan pengujian fasilitas, foto fasilitas, dan rencana proyek. Klaim ini dilaporkan sekitar 13 Agustus 2026.
2. Apakah Shell sudah mengonfirmasi kebocoran data?
Belum sepenuhnya. Shell mengonfirmasi sedang menyilidiki insiden akses tidak sah pada layanan TI berbasis cloud milik pihak ketiga untuk operasi non-kritis. Shell tidak mengonfirmasi keaslian atau ukuran data yang diklaim.
3. Celah apa yang dikaitkan dengan serangan ini?
CVE-2026-12569, yaitu celah kritis pada PTC Windchill dan FlexPLM yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi. PTC mulai merilis patch pada 17-18 Juni 2026.
4. Apakah operasi Shell terganggu?
Menurut pernyataan Shell, tidak ada dampak operasional. Platform yang terdampak sudah dilokalisasi dan akses sudah diblokir.
5. Bagaimana cara perusahaan melindungi diri dari serangan rantai pasok serupa?
Pasang patch pada sistem yang terpapar internet, lakukan compromise assessment, batasi akses data sensitif, awasi vendor pihak ketiga, dan siapkan pemantauan serta respons insiden 24/7.
6. Bagaimana Punggawa Cybersecurity dapat membantu organisasi menghadapi ancaman seperti ini?
Punggawa menyediakan layanan dari hulu ke hilir. Itu mencakup asesmen dan strategi keamanan, VAPT untuk menemukan celah sebelum penyerang, pemantauan CSOC 24/7, dan Incident Response & Retainer oleh tim CSIRT. Anda bisa menghubungi tim kami lewat punggawa.com atau [email protected].