BY PUNGGAWA CYBERSECURITY MEDIA CENTER
Kepercayaan adalah hal utama bagi perusahaan penyedia layanan keamanan informasi. Bukan hanya sekadar klaim, kepercayaan itu perlu dibuktikan melalui validasi independen yang diakui secara global.
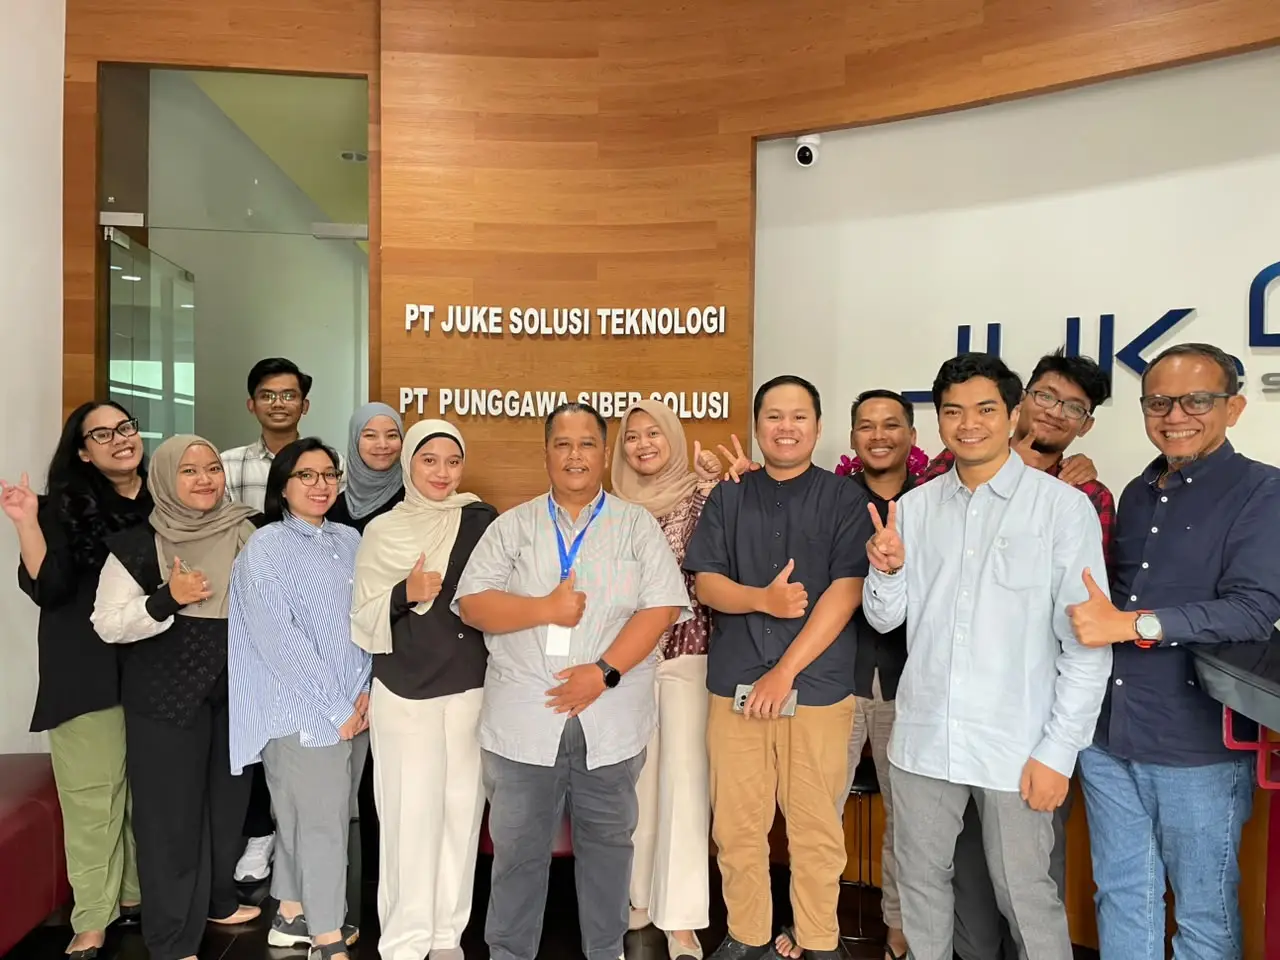
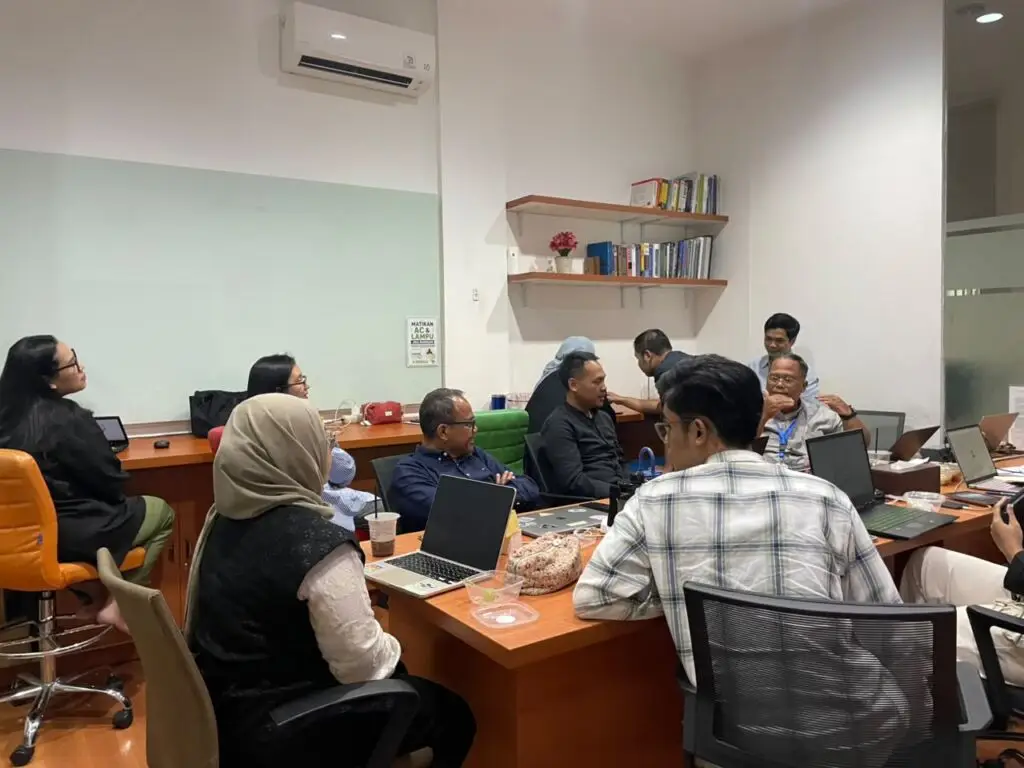
Pada 20 Oktober, Punggawa Cybersecurity menjalani Surveillance Audit ISO/IEC 27001:2022, audit pengawasan atas Sistem Manajemen Keamanan Informasi (ISMS) yang dilaksanakan oleh lembaga sertifikasi internasional, Bureau Veritas.
Berikut beberapa hal penting yang perlu Anda ketahui terkait Surveillance Audit ISO/IEC 27001:2022:
1. Apa itu Surveillance Audit ISO/IEC 27001:2022?
ISO/IEC 27001:2022 adalah standar internasional untuk membangun, menerapkan, dan memelihara Sistem Manajemen Keamanan Informasi (ISMS) di sebuah organisasi.
Setelah sertifikasi awal diterbitkan, lembaga sertifikasi independen akan melakukan surveillance audit secara berkala (umumnya setiap tahun selama siklus sertifikasi) untuk memastikan ISMS tidak hanya berlaku di atas dokumen, tetapi juga dijalankan, dievaluasi, dan diperbarui sesuai perkembangan ancaman siber terkini. Hal ini berbeda dari audit sertifikasi awal, yang tujuannya bukan memulai dari nol, melainkan menjaga konsistensi.
2. Siapa yang melakukan audit ini?
Audit dilaksanakan oleh Bureau Veritas, salah satu lembaga sertifikasi dan pengujian internasional dengan reputasi panjang di berbagai sektor industri, termasuk keamanan informasi. Keterlibatan auditor eksternal yang memiliki kredibilitas global tersebut menjamin objektivitas hasil evaluasi, sehingga tidak semata-mata merupakan penilaian internal perusahaan.
3. Bagaimana proses audit berjalan?
Proses surveillance audit umumnya mencakup tiga tahapan utama: tinjauan dokumentasi, wawancara dengan tim terkait (mulai dari manajemen risiko, operasional keamanan, hingga tata kelola), serta evaluasi terhadap penanganan insiden dan pembaruan prosedur internal.
Melalui tahapan-tahapan tersebut, auditor memastikan bahwa praktik keamanan informasi yang berjalan sehari-hari di perusahaan benar-benar selaras dengan apa yang tertulis dalam kebijakan ISMS, bukan sekadar formalitas administratif.
4. Apa dampaknya bagi klien dan mitra bisnis?
Keberhasilan melewati audit ini punya arti konkret, bukan cuma simbolis:
- Validasi konsistensi: Hasil audit ini menunjukkan bahwa standar keamanan informasi perusahaan dijaga secara berkelanjutan, bukan hanya pada saat sertifikasi pertama kali diajukan.
- Dasar kepercayaan bagi mitra: Bagi perusahaan, institusi keuangan, maupun instansi pemerintah yang mempertimbangkan kerja sama, hasil audit ini menjadi indikator bahwa data dan infrastruktur mereka akan ditangani sesuai standar yang telah diverifikasi oleh pihak independen.
- Keselarasan dengan regulasi: Hasil audit ini juga membantu memastikan bahwa operasional perusahaan tetap sejalan dengan ketentuan perlindungan data yang berlaku di Indonesia, termasuk Undang-Undang Perlindungan Data Pribadi (UU PDP).
5. Bagaimana ini terhubung dengan layanan Punggawa secara keseluruhan?
Komitmen terhadap ISO/IEC 27001:2022 ini bukan merupakan inisiatif yang berdiri sendiri, melainkan cerminan dari pendekatan Punggawa Cybersecurity secara menyeluruh dalam membangun ketahanan siber bagi para kliennya.
Punggawa menjalankan empat pilar layanan terintegrasi, yaitu Consulting & Advisory (termasuk pendampingan kepatuhan risiko dan regulasi seperti ISO 27001 dan UU PDP), Security Infrastructure (implementasi teknologi keamanan tingkat enterprise), Offensive Security (pengujian penetrasi dan simulasi serangan nyata), serta CSOC 24/7 (pemantauan dan respons insiden sepanjang waktu).
Standar internal yang diterapkan dan diverifikasi melalui audit ini menjadi dasar yang sama yang digunakan Punggawa dalam mendampingi klien membangun tata kelola keamanan informasi mereka sendiri.
Kesimpulan
Keberhasilan Punggawa Cybersecurity dalam menjalani surveillance audit ISO/IEC 27001:2022 bersama Bureau Veritas memperkuat posisi perusahaan sebagai mitra keamanan siber yang dapat diandalkan secara berkelanjutan, tidak hanya pada tahap awal kerja sama, melainkan di sepanjang keberlangsungannya.
FAQ (Frequently Asked Questions)
1. Apa itu surveillance audit ISO/IEC 27001:2022?
Surveillance audit adalah audit pengawasan berkala yang dilakukan oleh lembaga sertifikasi independen untuk memastikan Sistem Manajemen Keamanan Informasi (ISMS) suatu organisasi tetap berjalan efektif dan sesuai standar ISO/IEC 27001:2022 setelah sertifikasi awal diterbitkan.
2. Mengapa audit ini penting bagi Punggawa Cybersecurity
Audit ini memastikan komitmen Punggawa terhadap keamanan data klien tetap konsisten dari waktu ke waktu dan memvalidasi bahwa prosedur operasional keamanan siber yang dijalankan memenuhi standar internasional secara berkelanjutan, bukan hanya pada saat sertifikasi pertama kali diperoleh.
3. Apa yang membedakan ISO 27001:2022 dari versi sebelumnya (2013)?
Versi 2022 membawa pembaruan struktur kontrol keamanan yang lebih relevan dengan teknologi dan ancaman siber modern, termasuk integrasi manajemen risiko yang lebih komprehensif dibandingkan dengan versi sebelumnya.
4. Apa saja layanan yang disediakan Punggawa Cybersecurity
Punggawa Cybersecurity menyediakan empat pilar layanan terintegrasi: Consulting & Advisory (strategi, risiko, dan kepatuhan regulasi), Security Infrastucture (implementasi teknologi keamanan), Offensive Security (penetration testing dan red team), serta CSOC 24/7 (pemantauan dan respons insiden berkelanjutan) — melayani perusahaan, institusi keuangan, dan pemerintah di Indonesia.
5. Apa keuntungan bagi perusahaan yang menggunakan jasa Punggawa?
Perusahaan mendapat jaminan bahwa standar manajemen risiko dan keamanan data Punggawa telah divalidasi secara independen oleh lembaga sertifikasi internasional, sehingga risiko kebocoran data dan kegagalan operasional dapat ditekan seminimal mungkin.